Lorsqu’on évalue l’ampleur des bitcoins perdus, les récentes exploits du portefeuille matériel Coldcard et de la sidechain Liquid Network ne figurent pas parmi les incidents de sécurité les plus graves de l’histoire de la cryptomonnaie. Toutefois, ils représentent un développement bien plus dangereux que les piratages d’échanges relativement fréquents du passé.
Dans les catastrophes crypto passées, les fidèles pouvaient invoquer des excuses plausibles liées à des erreurs d’utilisateur, comme l’utilisation d’échanges centralisés et non régulés ou l’interaction avec des contrats intelligents complexes susceptibles d’être bogués et de provoquer une perte de fonds. Par exemple, beaucoup craignaient que le piratage Mt. Gox et sa faillite subséquente au début de 2014 ne détruise la technologie financière naissante, et un phénomène similaire est intervenu avec l’effondrement de FTX environ huit ans plus tard. Mais ces échanges ont depuis été remplacés par des options plus sérieuses et réglementées, aboutissant finalement à l’approbation et au lancement de fonds négociés sur Bitcoin (ETFs) par des acteurs tels que BlackRock et Fidelity.
Avec tout le respect, je ne pense pas que « not your keys, not your coins » ait le même écho après que nous avons récemment découvert, « yes your keys, not your coins »
— Star Heartsong · $ASST ALL-IN⛳ · WAGMI 😜🏆✝️🔥🕊️ (@DrStarHeartsong) September 10, 2026
Cela dit, ces échecs de sécurité plus récents ne se sont pas produits sur des plateformes totalement centralisées et gérées par des custodians, où un partisan hardcore du bitcoin pourrait facilement lancer le cri « pas vos clés, pas vos pièces » après le piratage. Au contraire, ces situations ont impliqué des systèmes extrêmement fiables utilisés par des utilisateurs diligents qui suivaient des pratiques de sécurité bien établies.
Les situations Coldcard et Liquid Network sont fondamentalement différentes. Ces exploits, qui ont entraîné des transferts non autorisés équivalant à près d’un demi-milliard de dollars (bien que la majeure partie des fonds pris à Liquid ait été restituée), se sont produits au sein même des systèmes conçus pour protéger les utilisateurs des problèmes liés à l’usage d’un seul dépositaire tiers, ce qui signifie qu’ils ont directement menacé une proposition de valeur centrale de Bitcoin lui-même.
L’Illusion d’une Autocustodie À Toute Épreuve
Les portefeuilles matériels sont largement considérés comme la norme absolue pour sécuriser les actifs numériques puisqu’ils stockent des clés cryptographiques sensibles sur un dispositif isolé, déconnecté d’internet. Toutefois, la vulnérabilité de Coldcard a démontré que prendre la responsabilité personnelle d’un stockage non custodial n’élimine pas entièrement la confiance envers des tiers dans l’équation.
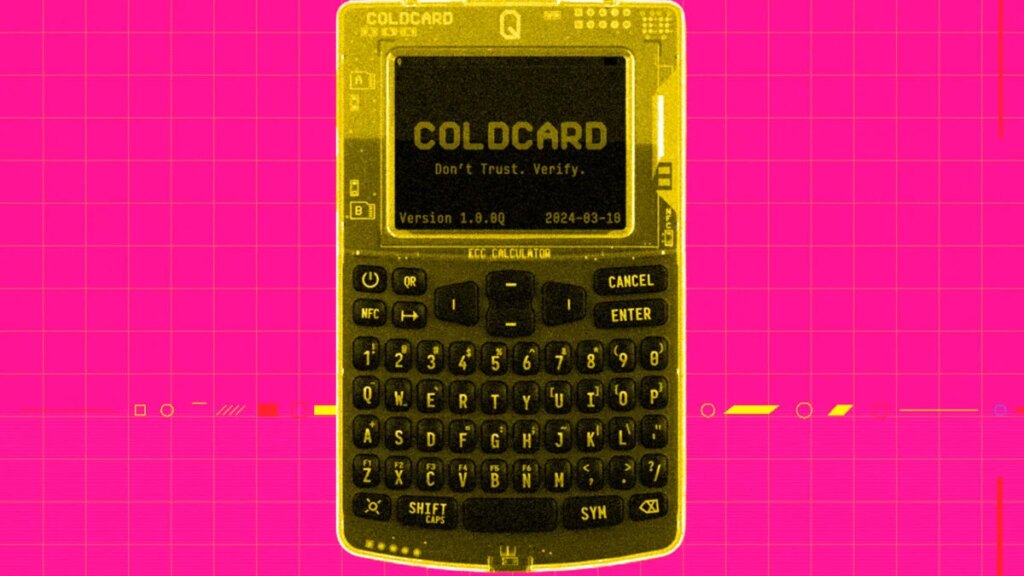
En juillet, une faille critique du micrologiciel dans les populaires dispositifs Coldcard de Coinkite a brisé l’hypothèse selon laquelle les clés détenues sur un matériel spécialisé hors ligne seraient intouchables. Une erreur de codage dans les versions de firmware remontant à mars 2021 a contourné le générateur de nombres aléatoires matériel sécurisé de l’appareil, s’appuyant à la place sur un générateur logiciel plus prévisible. Cette faille a permis à des attaquants à distance d’effectuer une force brute sur des phrases de récupération générées par les appareils et d’épuiser plus de 100 millions de dollars en bitcoins issus de milliers d’adresses supposément sécurisées.
Cet incident rappelle brutalement les dépendances cachées qui subsistent même lorsque l’on opte pour un portefeuille à auto-conservation. Par exemple, les utilisateurs doivent avoir confiance dans la sécurité matérielle de l’appareil, dans l’absence de bogues critiques dans le micrologiciel et dans l’absence de manipulation de la chaîne d’approvisionnement lors de la livraison. De plus, comme l’achat d’un portefeuille matériel spécialisé signale que le propriétaire détient probablement des actifs crypto importants, certains détenteurs de bitcoin soutiennent même que ces dispositifs créent un paradoxe inhérent à la sécurité opérationnelle.
Un drain de 320 millions de dollars sur une sidechain
Du code hautement fiable a été une fois de plus exposé plus tôt ce mois-ci lors d’une exploitation de Liquid Network, qui est une sidechain fédérée conçue par Blockstream, fournisseur de technologies Bitcoin, et qui opère en pratique sur une couche au-dessus de la blockchain Bitcoin de base et est soutenue par une fédération de membres utilisant un portefeuille multisig 11 sur 15. En d’autres termes, le système reste custodial mais était censé offrir un niveau de sécurité plus élevé grâce à la répartition des clés associées entre quinze parties. Pour être clair, les clés Bitcoin de la fédération n’ont jamais été compromises lors du récent incident de sécurité.
Au lieu de cela, une faille de consensus dans le logiciel Elements de Liquid a permis à un attaquant de créer des L-BTC non adossés et de les encaisser via SideSwap pour environ 4 000 bitcoins, d’une valeur d’environ 320 millions de dollars à l’époque. Des nœuds de passerelle vulnérables, exécutant le logiciel Elements mis à jour, ont accepté les pièces factices comme valides, provoquant la libération de bitcoins réels par les signers automatisés du multisig de la fédération. SideSwap, pour sa part, a également assumé l’entière responsabilité de la manière dont la faille logicielle s’est traduite par une perte permanente sur la blockchain Bitcoin de base. L’entreprise a reconnu que laisser la clé d’autorisation de peg-out en ligne pour des paiements automatisés dans le même bloc, combiné à l’absence de contrôles sur la taille, la vélocité ou l’origine, avaient permis qu’une commande de 4 000 L-BTC émise par un portefeuille nouvellement créé soit traitée sans intervention humaine.
Les attaquants ont initialement affirmé être des chercheurs en sécurité « white-hat », entamant des négociations sur la chaîne via des messages OP_RETURN sur la blockchain Bitcoin. Bien que les pirates aient finalement rendu 3 400 bitcoins une fois les nœuds de pont corrigés, ils ont conservé 598,5 bitcoins, soit environ 47 millions de dollars, issus de l’extraction initiale. Des discussions quelque peu houleuses ( et publiques ) entre les pirates et Blockstream concernant ces fonds restants ont suivi, mais la conversation s’est depuis éteinte.
La réputation de l’entreprise derrière Liquid rend l’exploitation particulièrement frappante. Blockstream a été fondée en 2014 par certains des esprits techniques les plus respectés associés à Bitcoin, y compris le cypherpunk de longue date Adam Back, cité dans le whitepaper original de Satoshi Nakamoto sur Bitcoin, et un certain nombre des premiers développeurs qui ont œuvré sur le nœud logiciel et le logiciel de portefeuille les plus critiques de Bitcoin, connu sous le nom de Bitcoin Core. Malgré ce bagage, la faille a été fusionnée dans le dépôt associé le 1er septembre lors d’une tentative de corriger un problème distinct.
Fatigué des langages de programmation de contrats intelligents existants ? Bientôt sur Elements, Simplicity permet aux devs de vérifier formellement la sécurité, la sûreté et le coût des contrats intelligents complexes. Simplicity est si simple qu’il tient sur un T‑shirt. Disponible dès maintenant! 📝🔒 https://t.co/PAVOr208ye pic.twitter.com/v0vnGmR6NL
— Blockstream (@Blockstream) May 31, 2019
Liquid était aussi conçu pour être plus simple et plus sûr que les plateformes de contrats intelligents polyvalentes comme Ethereum ou Solana, puisant son code original directement dans Bitcoin, qui bénéficie depuis longtemps d’un processus de développement lent et méthodique et d’une fonctionnalité simple et claire. Un langage de programmation plus avancé développé pour Bitcoin et déjà déployé sur Liquid portait même le nom Simplicity.
Pour de nombreux utilisateurs, l’idée était que Liquid hériterait d’une grande partie de la sécurité associée au développement de la couche de base Bitcoin elle-même. Le Liquid Network a aussi reçu de fortes critiques de puristes qui ne croyaient pas au modèle de sécurité fédérée reposant sur une adresse multisig; toutefois, il est notable que le modèle de garde fédérée n’était pas la faille sous-jacente ici.
Repensons l’avenir de la custodie
Pour être clair, ces échecs n’annoncent pas nécessairement la fin de Bitcoin en tant que technologie ou de l’actif cryptographique qui y est associé. Mais ils obligent les partisans de l’auto-conservation à repenser radicalement leurs stratégies. Pour ceux qui souhaitent maintenir un contrôle souverain sans dépendre d’un seul fournisseur, les configurations multisig réparties sur des matériels de fabricants multiples représentent une voie à suivre. Des plateformes de garde collaborative comme Casa et Unchained offrent une autre alternative où les utilisateurs peuvent sécuriser leurs actifs avec l’assistance de spécialistes sans confier un niveau de garde contrôlant.
Bien sûr, d’autres utilisateurs peuvent décider de sortir complètement de l’auto-conservation en passant par un ETF Bitcoin, des actions dans une société détentrice de Bitcoin, ou quelque autre dérivé custodial de Bitcoin. Il existe de nombreux scénarios où des personnes peuvent se retrouver exposées au Bitcoin sans nécessairement le savoir ou y penser trop. Les produits STRC de Strategy et USDT de Tether y participent déjà dans une certaine mesure, par exemple. D’autres produits similaires pourraient exister à l’avenir dans un scénario où le bitcoin continue de gagner en crédibilité au fil du temps en tant que réserve universelle apolitique.
Cela dit, cette approche demeure extrêmement controversée parmi les puristes de Bitcoin, qui mettent en garde contre les risques de centralisation systémique de la custodie et le précédent historique des confiscations par les gouvernements, comme l’Executive Order 6102 en 1933.
Le vieux monde est en train de mourir, et le nouveau monde struggle to be born: c’est le moment des monstres.
— Electrum (@ElectrumWallet) September 7, 2026
Le tableau pour la crypto en général est moins clair, car le grand nombre de hacks qui ont eu lieu dans l’espace, combiné à l’importance des surfaces d’attaque dans des systèmes crypto plus complexes, remet en question si une véritable finance décentralisée (DeFi) tiendra le coup avec le temps. Certains experts en sécurité de la blockchain ont déjà averti contre l’utilisation de la DeFi du tout pendant cette « période des monstres ». En avril, l’industrie cryptographique a connu son pire mois jamais enregistré pour les exploits, avec en moyenne près d’une attaque par jour.
Alors que les attaquants utilisent déjà l’IA pour repérer et exploiter les bogues, de nombreuses équipes de sécurité s’attendent à ce que les mêmes outils deviennent une partie routinière de la revue du code défensif et, avec le temps, à rendre les logiciels bien entretenus plus difficiles à casser. En fin de compte, il demeure aussi crucial que la couche de base de Bitcoin et le code central de consensus Bitcoin Core n’aient pas été exploités avec succès dans cette vague d’attaques alimentées par l’IA.