Le fabricant de portefeuilles matériels pour crypto, Ledger, doit toujours faire face à une attaque de chaîne d’approvisionnement sur ses appareils, et la société d’analyses on-chain Bitquery a désormais relié ce vol à 102 millions de dollars prélevés sur 324 portefeuilles, bien que Ledger n’ait pas confirmé ce chiffre. Mais cela n’empêche pas l’entreprise de présenter un nouvel appareil qui ressemble et se comporte comme un téléphone Android traditionnel, avec une série d’aménagements axés sur la sécurité.
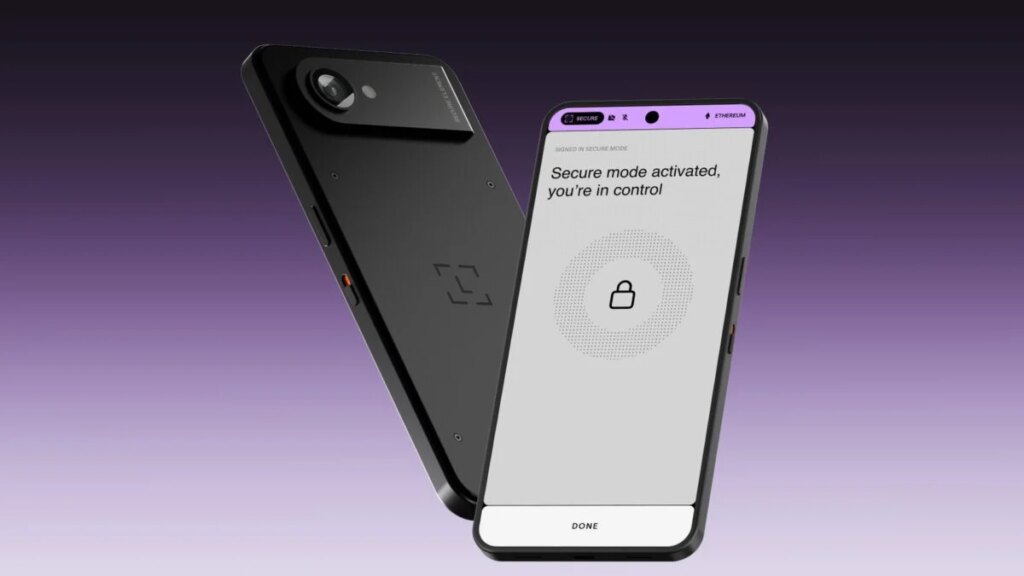
Le Ledger Atom, annoncé jeudi, est équipé d’une puce sécurisée qui contrôle l’écran, d’un interrupteur privé physique et de commandes intégrées pour des agents d’IA. Il est prévu pour commencer à être livré l’été prochain, avec une Edition Founders proposée à 849 dollars et un prix standard de 899 dollars après le lancement. Les acheteurs peuvent en réserver un dès aujourd’hui avec un versement remboursable de 100 dollars.
Today marks a new chapter for @Ledger. We’re introducing Ledger Atom™️, a security and privacy device built to protect everything you value.
Ledger Atom runs your everyday apps, with a secure chip, a secure screen, and Ledger OS™️ for the moments that matter. Your money. Your… pic.twitter.com/63uOvHsYpO
— Pascal Gauthier @Ledger (@_pgauthier) October 15, 2026
Le PDG de Ledger, Pascal Gauthier, a présenté l’appareil sur X comme quelque chose de bien plus important qu’un simple endroit pour stocker des clés cryptographiques. « Ledger Atom fait tourner vos applications quotidiennes, avec une puce sécurisée, un écran sécurisé, et Ledger OS™ pour les moments qui comptent », a écrit Gauthier. « Tout ce qui est important pour vous, sécurisé par Ledger. »
Ce qui se cache sous le capot
Sur le papier, l’Atom ressemble à un téléphone de milieu de gamme. Il arbore un écran AMOLED de 6,77 pouces qui ne fonctionne qu’à 60 Hz, une puce Qualcomm Dragonwing plutôt qu’un Snapdragon, un capteur photo arrière de 50 MP, une batterie remplaçable par l’utilisateur de 4 000 mAh et un capteur d’empreintes digitales, selon un article du Verge. Il se connecte aux réseaux 4G et 5G via une eSIM pour les données uniquement, il ne peut donc ni passer ni recevoir d’appels habituels, ni envoyer des SMS, ni même accéder aux services d’urgence. « Il n’est pas conçu pour remplacer votre téléphone », précise Ledger sur son site web.
Le responsable RP de Ledger, Phillip Costigan, a confié au Verge que l’entreprise avait bien compris qu’elle ne parviendrait probablement pas à concevoir un appareil capable de concurrencer les meilleurs smartphones Android en matière de photo et d’autres spécifications, et elle n’a donc pas essayé.
Le bouton intermédiaire de confidentialité de l’appareil coupe physiquement l’alimentation de la caméra et du microphone. Lorsque l’utilisateur effectue une action sensible, comme l’approbation d’une transaction, l’Atom bascule dans ce que Ledger appelle le Mode Sécurisé. Ledger OS, fonctionnant sur une puce d’élément sécurisé distincte, prend le contrôle de tout l’écran, et la caméra, le microphone et d’autres capteurs sont désactivés.
Le reste du temps, l’Atom fait tourner les applications Android classiques, il est donc pensé pour être utile au-delà des seules applications liées à la crypto-monnaie. Le site de Ledger indique également qu’une fonctionnalité à venir permettra aux utilisateurs de chiffrer un message dans une application de messagerie avant son envoi, en utilisant GPG/OpenPGP, afin que seul le Ledger OS sur un autre Atom puisse le déchiffrer. Solana Mobile a annoncé que son application Seeker, qui combine le Solana dApp Store et un portefeuille, sera préinstallée sur l’appareil.
Ledger mise également sur le battage autour des agents IA. Grâce à une nouvelle fonction appelée Ledger Agent Intent, des agents peuvent proposer des transactions, mais une intervention humaine doit les approuver sur un appareil Ledger. Ledger indique que Agent Intent sera directement intégré à la plateforme d’agents IA OpenClaw, afin que les utilisateurs puissent enregistrer leurs agents OpenClaw et autoriser leurs actions sur un appareil Ledger dès le jour un.
Plus notable encore, compte tenu de l’attaque de chaîne d’approvisionnement récente et potentiellement en cours, l’Atom est équipé de plusieurs dispositifs anti‑falsification que Ledger affirme avoir pu empêcher les implants détectés dans ses appareils actuels. « L’enceinte de protection centrale bloquera explicitement les implants de lecteurs d’écran à partir du incident de ce week-end », a déclaré un porte-parole de Ledger.
Cette enveloppe entoure l’élément sécurisé, le microcontrôleur et l’FPGA de l’appareil, et elle est conçue pour détecter toute tentative de perçage ou d’ouverture de cette zone. L’Atom peut aussi détecter lorsque l’écran ou la coque arrière est retirée, et la coque arrière est associée à chaque appareil pour empêcher le remplacement même avec une coque authentique d’un autre Atom. Les capteurs anti‑manipulation fonctionnent sur leur propre batterie, de sorte qu’ils continuent de fonctionner même lorsque l’appareil est éteint, et l’emballage est conçu pour montrer s’il a été ouvert avant d’atteindre l’acheteur. Selon The Block, Ledger prévoit de vendre initialement l’Atom uniquement via son propre site web.
Mauvaise période pour l’annonce d’un produit
Bien que Ledger affirme que l’Atom aiderait à se prémunir contre le type d’attaque de chaîne d’approvisionnement qui affecte l’entreprise depuis une période indéterminée, le timing de l’annonce reste difficile à ignorer.
Les ennuis pour Ledger ont commencé la semaine dernière, lorsque les portefeuilles des utilisateurs ont commencé à se vider et que des rapports ont évoqué que certains appareils Ledger avaient été manipulés avant d’atteindre les clients. Ledger a depuis confirmé le mode opératoire de l’attaque. Un implant caché dans le portefeuille lit la phrase de récupération de 24 mots affichée à l’écran lors de l’installation et l’envoie via une connexion cellulaire. Ledger a demandé aux revendeurs et distributeurs en Asie du Sud-Est et à Hong Kong de suspendre les ventes, et le groupe de distribution allemand MediaMarktSaturn a retiré les portefeuilles Ledger de ses rayons.
Ledger a déclaré que tous les cas confirmés concernent des appareils vendus par CryptoBilis, un revendeur en Asie du Sud-Est. Mercredi, l’équipe de sécurité de Ledger a indiqué avoir inspecté des appareils provenant de stocks de vente au détail et de distributeurs à travers l’Allemagne et n’avoir trouvé aucun signe de manipulation. « Aucune perte de fonds liée à des implants n’a été signalée nulle part en Europe », a écrit l’entreprise. Ledger a ajouté qu’elle n’avait pas encore eu la possibilité d’examiner les appareils visibles en ligne et a invité leurs propriétaires à les envoyer pour vérification.
Ledger Nano X received from @0xJohannes_ (who bought it from MediaMarkt in Germany) confirmed bugged (he sent another one to @Ledger).
This is not news and action has already been taken, the next question will be to understand how this ended in Germany… pic.twitter.com/UrmqJQwCsp— Mark Karpelès (@MagicalTux) October 15, 2026
Cependant, Mark Karpelès, l’ancien PDG Mt. Gox qui semble traverser une sorte de rédemption au cours de cet épisode, a déclaré jeudi matin avoir confirmé la présence d’un implant dans un Ledger acheté chez MediaMarkt en Allemagne. « Ledger Nano X reçu de @0xJohannes_ (qui l’avait acheté chez MediaMarkt en Allemagne) confirmé compromis (buggé) (il en a envoyé un autre à @Ledger) », a-t-il écrit. Ledger n’a pas encore dit si elle avait examiné le dispositif spécifique prétendument envoyé à son équipe. Karpelès a monté une base de données publique des implants qu’il a vus et confirmés.
Ledger fait aussi face à des critiques croissantes sur ce qu’elle a fait face à ces signaux d’alerte avant les vols. Le hacker hardware Joe Grand a donné une conférence démolissant un implant trouvé dans un Ledger Nano X contrefait qui avait émergé pour la première fois dans un post Reddit d’août 2025. « Ledger avait été averti en mars dernier des implants par le hacker hardware @joegrand mais apparemment peu de chose a été fait car personne n’avait encore utilisé des implants pour voler des crypto-monnaies », a écrit la journaliste spécialisée en sécurité Kim Zetter.
Ledger was warned last March about implants by hardware hacker @joegrand but apparently did little because no one had yet used implants to steal crypto. That changed last wk with the heist of hundreds of accounts. There is evidence stolen seeds were sent to servers in Hong Kong https://t.co/UIQgeTcs9U
— Kim Zetter (@KimZetter) October 13, 2026
Tai Zen, éducateur en crypto, affirme avoir envoyé plusieurs Ledgers compromis à l’équipe sécurité de l’entreprise dès janvier. Il n’a pas publié de photos pour étayer ces affirmations, mais le trader de longue date Tone Vays a apporté son témoignage. « Mon ami @HeyTaiZen a découvert cela il y a environ six mois, il m’en a parlé en août ou début septembre et se plaignait que @Ledger ignorait ses constats alors qu’il faisait tout son possible pour avertir l’entreprise », a écrit Vays.