Des images à caractère sexuel explicite sont apparues sur des panneaux d’affichage numériques à LED dans plusieurs pays, notamment en Égypte, en Malaisie et au Brésil, et selon certaines sources, aussi en Irak et en Chine, jeudi. À la suite de ces incidents, un groupe actif sur Telegram a revendiqué l’opération, décrite comme suffisamment simple pour que “n’importe qui ait deux neurones” puisse la réaliser.
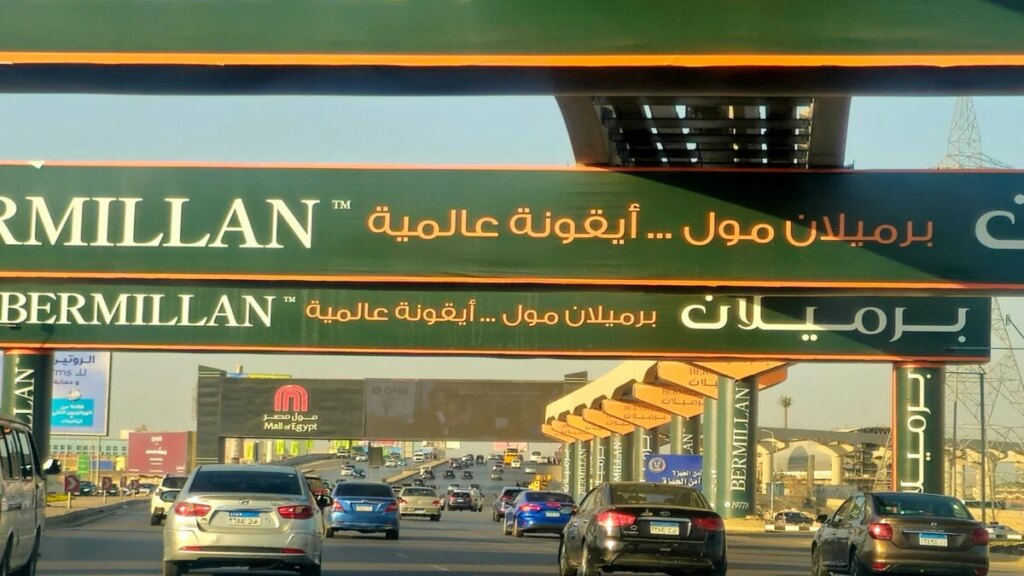
L’incident le plus médiatisé et vérifié s’est déroulé sur un grand panneau électronique dominant l’Axe du 26 Juillet à Gizeh, l’une des autoroutes les plus fréquentées du Caire reliant ce dernier à ses banlieues ouest. Les conducteurs ont arrêté leurs voitures pour filmer pendant que l’écran diffusait une vidéo à caractère pornographique superposée au texte “Fuité par : Ch, 19ylegal jamais et nivex” ainsi que le pseudo Telegram @LeakersGov, selon CNN.
A massive digital billboard on one of Cairo’s busiest highways was hacked to display pornographic footage, shocking drivers and prompting motorists to stop and record the scene.
According to CNN, the incident took place on Egypt’s 26th of July Axis, with the hackers displaying… pic.twitter.com/YFGp8H8rJB
— ILTV Israel News (@ILTVNews) November 1, 2026
Le ministère de l’Intérieur égyptien a expliqué que l’écran appartenait à la société locale d’affichage Al Arabia United, qui avait conclu un contrat avec une société internationale non nommée dont le site a été la cible d’une cyberattaque, entraînant la diffusion non autorisée des images “dans plusieurs autres pays, simultanément”. Le ministère a annoncé l’ouverture de poursuites et a précisé que la société internationale avait suspendu les diffusions. Al Arabia United a déclaré avoir détecté un accès non autorisé par une partie inconnue à un seul écran, l’avoir immédiatement mis hors service par précaution et travailler à une enquête avec les autorités.
Selon le Cairo Report, Al Arabia United est une coentreprise égypto-saoudienne créée en 2022 par United Media Services (la branche médias du Service Général de l’Intelligence égyptien, qui contrôle plus de quarante sociétés) et Saudi-listed Arabian Contracting Services Co. Cette coentreprise exploite environ 1 926 panneaux d’affichage, dont 239 numériques, au Caire, à Gizeh, à Alexandrie et sur la Côte Nord.
En Malaisie, le Conseil municipal de Kluang a confirmé que plusieurs de ses écrans LED publics à Kluang, dans l’État de Johor, avaient été piratés pour diffuser des contenus obscènes. En réponse, le conseil a procédé à l’arrêt de tous les écrans touchés. Selon l’édition anglaise du média malaisien The Star, la police a ouvert une enquête après qu’un homme de 42 ans a reçu des captures d’écran et des vidéos via WhatsApp.
À Campo Maior, dans l’État de Piauí au Brésil, un panneau LED sur une avenue près de la BR-343 a diffusé du contenu pornographique. Une vidéo circulante montrait un homme nu assis à proximité, et un témoin aurait lancé en portugais traduit: “Quel bazar est-ce? On est en direct. Et il y a encore un autre homme nu qui est pas mal à regarder. Sérieusement, ce business est vraiment foutu.” La société Ferreira & Ferreira Publicidade e Comunicação a confirmé une cyberattaque, a immédiatement éteint l’équipement, déposé une plainte et présenté des excuses au public, selon le média brésilien G1.
Le groupe derrière l’attaque a affirmé également avoir eu accès en Irak et en Chine, mais la confirmation indépendante pour ces lieux est moins solide que pour ceux mentionnés ci-dessus.
Comment le piratage a été réalisé
Le groupe derrière le canal Telegram Leakers$ a confié au Cairo Report qu’il avait exploité une faille dans le logiciel utilisé pour diffuser le contenu vers les affichages LED, plutôt que de viser chaque panneau physique individuellement. Un représentant a assuré que des participants utilisant les pseudos Never, 19ylegal, CH et Nivex avaient repéré des milliers de systèmes exposés grâce à une analyse automatisée aléatoire d’environ deux heures. Les systèmes auraient été accessibles via des pages web et des interfaces dépourvues de protections basiques.
« Il s’agissait d’une vulnérabilité réelle dans le logiciel chargé de transmettre le contenu vers les écrans LED », a déclaré la personne. « Après l’exploitation, nous avons pris le contrôle de systèmes d’affichage dans plusieurs pays, pas seulement en Égypte, mais aussi en Malaisie, au Brésil, en Chine et ailleurs. »
Le groupe a ajouté que « ce n’était pas une opération aussi complexe que beaucoup pourraient l’imaginer » et que « les entreprises facturent des millions pour construire des infrastructures à l’échelle internationale, et laissent pourtant les écrans LED et les réseaux publicitaires reliés à Internet sans même une protection élémentaire. »
Vendredi, le canal Telegram Leakers$ a publié: « L’Égypte demeure sous une dictature. Le gouvernement conserve son pouvoir par la répression, alors que le pays tente de progresser. Les années passent, mais rien ne change et la vie des gens ne s’améliore pas. »
Le canal a déclaré qu’il ne cherche pas de dons, ni des rançons, ni n’agit comme un groupe de rançonnage, mais qu’il expose des vulnérabilités pour démontrer que « n’importe qui peut prendre le contrôle des écrans dans votre pays en temps réel ». Les médias grand public, affirme le groupe, gonflent la gravité de ce genre d’opérations en les présentant comme sophistiquées ou soutenues par l’État, alors que l’infrastructure est simplement mal sécurisée.
Pas la première fois que cela se produit
Des piratages antérieurs de panneaux d’affichage numériques ont inclus un incident en 2022 à Brisbane, en Australie, où un écran a diffusé du contenu pornographique pendant plusieurs minutes avant d’être mis hors service, et une affaire en 2016 à Jakarta, en Indonésie, où un homme a été arrêté après avoir diffusé du porno japonais sur un panneau piraté, pour plaisanter. En août 2023, les autorités irakiennes ont coupé les écrans publicitaires électroniques à Bagdad après qu’un pirate a diffusé des photos pornographiques sur un écran dans la place Uqba bin Nafeh; un technicien a été arrêté et a déclaré avoir agi dans le cadre d’un différend financier avec l’entreprise qui exploite les écrans.
Dans une autre affaire datant de 2019, le chercheur en sécurité Drew Green a accédé à un système d’affichage numérique connecté à Internet après avoir trouvé un mot de passe administrateur par défaut non modifié sur l’interface Web, puis a exploité d’autres failles qui auraient permis d’afficher n’importe quel contenu. Des problèmes similaires liés à l’utilisation de mots de passe par défaut ont été signalés à plusieurs reprises lors d’incidents de sécurité impliquant des panneaux d’affichage numériques, au point où l’Out of Home Advertising Association of America a averti, dans ses Directives de sécurité pour les panneaux d’affichage numériques 2024, “Ne vous fiez pas aux mots de passe par défaut des fabricants d’écrans.”