La France est confrontée à une série de cyberattaques d’ampleur visant des institutions situées sur son territoire. Selon un rapport de Bloomberg, le Crédit Mutuel Arkéa, l’un des plus grands groupes bancaires du pays, a déclaré que des pirates avaient mené des transactions frauduleuses et prélevé des fonds à l’encontre de cette grande institution financière.
Les détails sur le piratage lui-même restent quelque peu lacunaires, mais il semble que les assaillants aient réussi à effectuer une série de transactions frauduleuses qui ont envoyé des fonds hors de la banque. L’établissement n’a pas encore reconnu le montant exact dérobé; toutefois, selon Reuters, ce montant serait inférieur aux 133 millions de dollars rapportés par CoinDesk. La banque a affirmé que le montant pris n’était “pas de nature à miner la solidité et la viabilité du Groupe.”
Le reportage de CoinDesk citait l’enquêteur spécialisé en blockchain ZachXBT, qui avait été le premier à signaler le vol présumé plus tôt dans la semaine et qui a ensuite identifié le Crédit Mutuel Arkéa comme la victime soupçonnée. Et même si ses chiffres peuvent être contestés, il semble qu’il ait au moins été en avance sur le dénouement de l’affaire. Dans un message Telegram, ce célèbre expert en crypto indiquait que des fonds avaient été retirés des comptes sur des échanges de cryptomonnaies sous forme de USDC et d’USDT, deux stablecoins indexés sur le dollar américain. Ces fonds auraient ensuite été blanchis via une série d’autres cryptomonnaies et d’échanges, y compris des conversions vers le Monero, cryptomonnaie axée sur la confidentialité, afin d’essayer de camoufler les traces.
L’élément lié à la cryptomonnaie est sans aucun doute notable, surtout en regard du récent très grand piratage subi par l’échange crypto Binance, qui a vu plus de 6 milliards de dollars en monnaies numériques dérobés illégalement peu avant la fin du mois dernier. Le FBI a attribué cette attaque à des hackers nord-coréens.
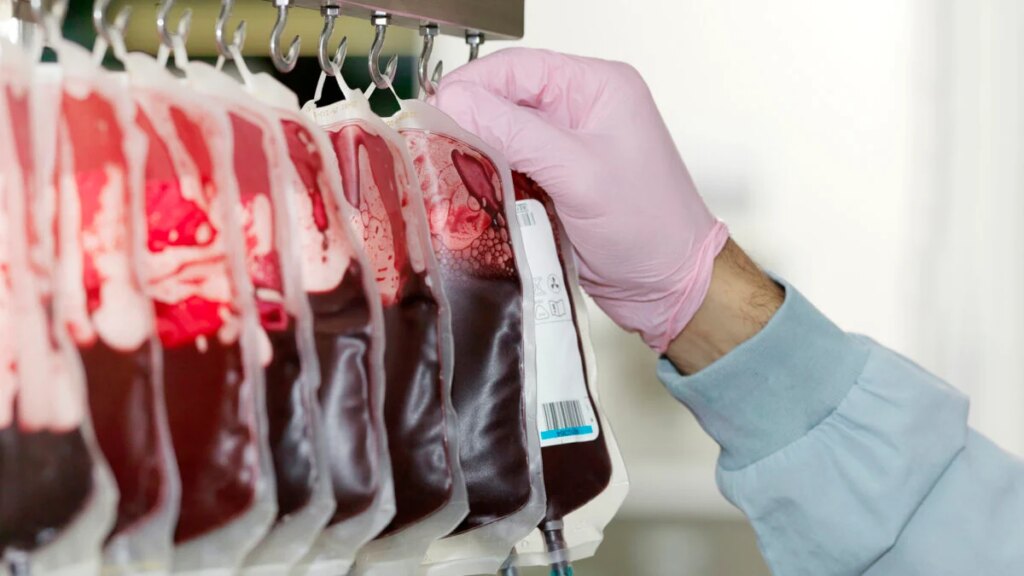
Mais il n’y a pas que les institutions financières qui font face à ce genre de cyberattaques. Selon un rapport du Guardian, les systèmes de réfrigération de trois sites utilisés par le service national du sang en France ont également été récemment compromis par des pirates qui, au lieu de repartir avec de l’argent, semblaient plutôt chercher à saboter une ressource médicale cruciale. D’après le rapport, les attaquants ont réussi à accéder au système de contrôle d’un prestataire de réfrigération et ont augmenté les températures et les réglages de dégivrage dans trois sites de stockage frigorifique distincts où étaient entreposés des produits sanguins.
Si les autorités françaises ont indiqué avoir repéré les modifications et agi à temps pour empêcher toute perte de produits sanguins, cette attaque paraît bien différente et bien plus inquiétante que celles visant une banque ou une bourse de cryptomonnaies. L’argent peut être remplacé, du moins théoriquement. Les produits sanguins, eux, ne peuvent pas être reconstitués sur demande, et les patients pourraient souffrir de dommages réels si ces approvisionnements venaient à être compromis.